找到可以运行的目标
锁文件、清单、脚本、框架入口和测试配置共同决定运行步骤。它们互相冲突时,Verity 会停止。
源码 Beta 0.1.0-beta.2 已开放
Verity 读取项目中已经提交的配置,在隔离副本中运行构建、测试和启动检查。全部通过后,它会签发一份本机凭证。
无需登录没有遥测MPL-2.0
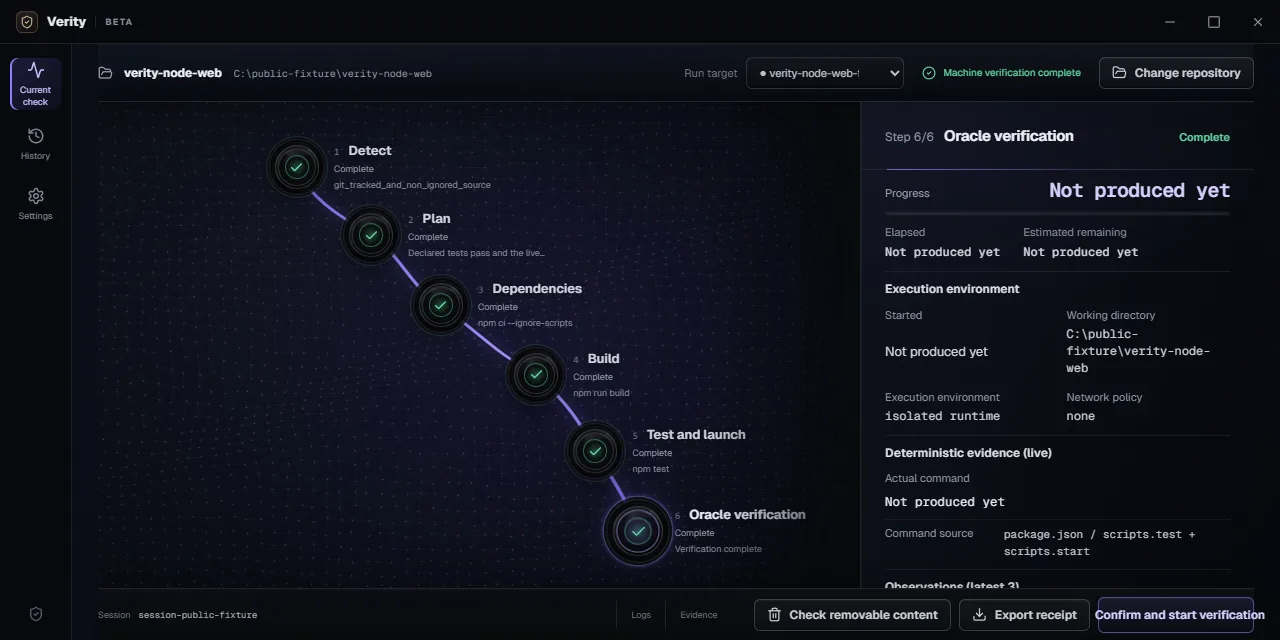
Verity 不会照抄 README 里的命令,也不会猜项目应该怎么运行。它依据仓库中已提交的文件生成检查步骤,并记录本机环境和结果。
锁文件、清单、脚本、框架入口和测试配置共同决定运行步骤。它们互相冲突时,Verity 会停止。
运行前记录仓库指纹。符号链接逃出隔离目录或源仓库发生变化,都会让本次验证失效。
项目声明的测试、健康检查、浏览器行为或冒烟测试必须通过。只有进程或端口启动还不够。
凭证用本机 Ed25519 签名绑定仓库副本和运行环境。再次检查凭证时,不需要上传日志或源代码。
检测到目标,不代表所有检查都已经可用。Verity 会分别说明运行步骤是否完整、当前电脑能否运行,以及最终检查依据是什么。
Node.js、Deno、Bun、静态 Web、Python、Go、Java、Kotlin、.NET、PHP、Ruby 与 Docker Compose。
根据仓库中已提交的运行配置检测Rust、Tauri、Godot、C 与 C++ 根据目标使用容器,或在你明确确认后执行原生隔离副本。
原生执行不能隔离恶意软件Verity 不能隔离恶意代码,也不会判断陌生软件是否安全。
仓库在运行后发生变化,原凭证就不能证明当前文件仍然通过。
签名可以发现凭证是否被修改,但不代表远程证明或第三方认证。
完整凭证、路径、日志、源码和命令输出都留在当前机器。
Desktop、CLI、适配器、runner 和凭证代码均采用 MPL-2.0。你可以下载源码 Beta,也可以直接在 GitHub 查看。